Pesquisadores alertam para ecossistema de fraudes telefônicas com IA
Ecossistema de Fraudes Telefônicas com IA: Como Fazendas de Celulares Estão Redefinindo o Cibercrime
A evolução da inteligência artificial continua acelerando processos de transformação digital em praticamente todos os setores da economia. Entretanto, a mesma capacidade de automação que impulsiona produtividade, eficiência operacional e inovação também está sendo incorporada por ecossistemas criminosos. O relatório FunFoneFarm e a Economia de Golpes Prontos para Uso, publicado pela Human Security em 28 de julho, evidencia justamente essa mudança estrutural: a redução significativa das barreiras técnicas e financeiras necessárias para operar esquemas sofisticados de fraude digital.
Tradicionalmente, operações de larga escala envolvendo criação de contas falsas, apropriação indevida de contas (Account Takeover – ATO), golpes românticos e fraudes de investimento exigiam conhecimento técnico, infraestrutura especializada e equipes capazes de manter operações contínuas. Segundo a pesquisa, esse cenário está mudando rapidamente graças à integração entre hardware comercial, serviços em nuvem, plataformas de orquestração e inteligência artificial.
O estudo conduzido pela equipe Satori Threat Intelligence and Research da Human Security demonstra que essa transformação não decorre de uma tecnologia isolada, mas da convergência entre diferentes componentes facilmente acessíveis no mercado. A preocupação dos pesquisadores não está apenas na existência dessas ferramentas, mas na forma como elas se complementam para criar uma cadeia operacional extremamente eficiente.
Essa mudança altera profundamente a economia do cibercrime. Em vez de exigir investimentos elevados e profissionais altamente especializados, o novo modelo reduz custos, simplifica processos e permite que operadores com menor experiência executem ataques que anteriormente estavam restritos a grupos criminosos estruturados.
O Problema Estratégico: A Industrialização da Fraude Digital
Durante muitos anos, especialistas em segurança concentraram esforços na identificação de malwares, campanhas de phishing e ataques contra infraestruturas corporativas. Embora essas ameaças continuem relevantes, o relatório chama atenção para uma tendência igualmente preocupante: a industrialização das fraudes baseadas em dispositivos móveis.
Os pesquisadores identificam um modelo operacional denominado FunFoneFarm. O próprio relatório esclarece que essa nomenclatura não representa uma organização criminosa específica, mas sim uma forma de descrever um novo padrão operacional que torna extremamente simples construir uma fazenda de celulares pronta para uso.
Essa distinção é importante do ponto de vista estratégico. Em vez de combater apenas grupos criminosos específicos, organizações públicas e privadas passam a enfrentar um modelo tecnológico reproduzível por diferentes agentes, utilizando componentes disponíveis comercialmente.
Na prática, isso significa que o risco deixa de estar concentrado em poucas organizações sofisticadas e passa a ser distribuído entre inúmeros operadores capazes de adquirir infraestrutura semelhante com investimentos relativamente baixos.
Por Que Esse Modelo Representa Uma Mudança Estrutural?
O relatório demonstra que o maior diferencial não está em um equipamento específico nem em uma plataforma de software isolada. A principal inovação está na integração entre todas as camadas necessárias para operar fraudes em larga escala.
Anteriormente, cada etapa exigia competências diferentes. Era necessário adquirir dispositivos, configurar infraestrutura, desenvolver automações, administrar identidades digitais, manter conversas com vítimas e gerenciar toda a operação simultaneamente. Cada uma dessas atividades funcionava como uma barreira natural de entrada.
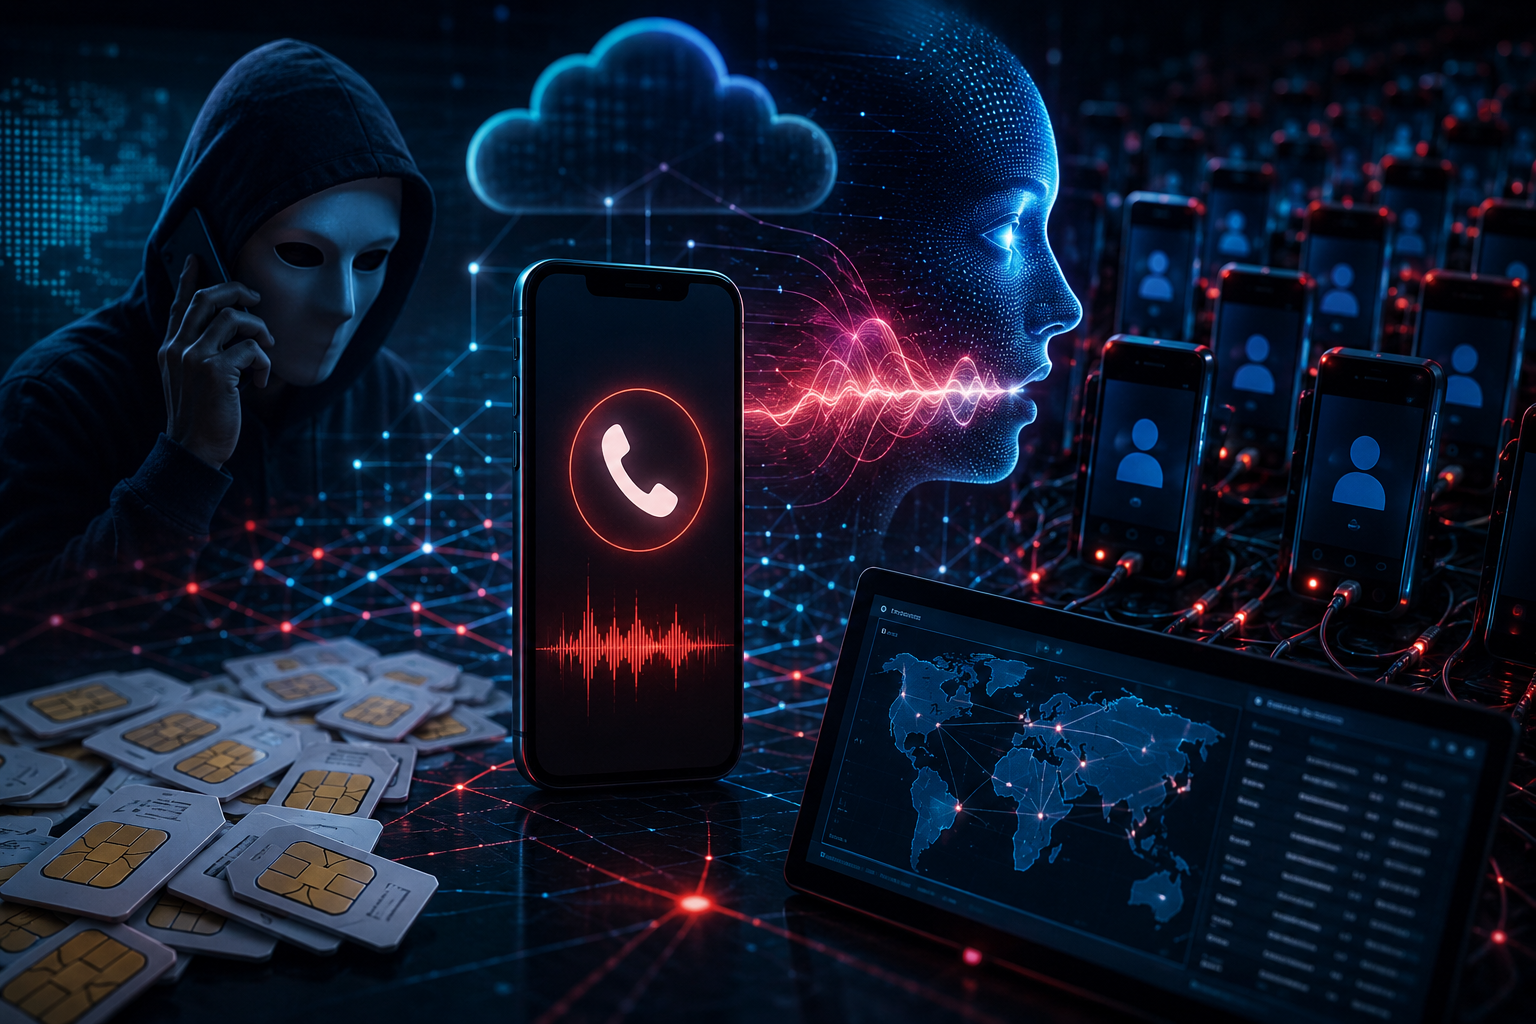
Segundo os pesquisadores, o modelo FunFoneFarm elimina essas barreiras progressivamente. Hardware, telefonia em nuvem, softwares especializados e inteligência artificial passam a funcionar como peças compatíveis de um mesmo ecossistema operacional.
Essa convergência reduz significativamente a complexidade necessária para iniciar operações fraudulentas, permitindo que atividades antes consideradas altamente especializadas sejam executadas por operadores com conhecimentos muito mais limitados.
Consequências Econômicas da Redução das Barreiras de Entrada
Um dos dados mais relevantes apresentados pela Human Security está relacionado ao custo operacional necessário para participar desse mercado clandestino. Segundo a estimativa dos pesquisadores, uma quadrilha poderia operar essa infraestrutura com um investimento aproximado de US$ 2.790 por mês.
Embora esse valor represente apenas uma estimativa baseada na infraestrutura analisada, ele evidencia uma importante mudança econômica. O custo deixa de representar uma limitação significativa para a criação de operações fraudulentas, aumentando potencialmente o número de participantes nesse ecossistema.
O impacto financeiro dessas atividades já é expressivo. O relatório cita dados do FBI indicando que somente golpes românticos provocaram prejuízos próximos de US$ 930 milhões às vítimas durante o último ano.
Além disso, dados do governo britânico mencionados no estudo apontam que fraudes facilitadas pela internet geram perdas anuais de aproximadamente £14 bilhões para a economia do Reino Unido. O levantamento também destaca que um em cada 14 adultos e uma em cada quatro empresas foram vítimas desse tipo de fraude.
Fundamentos da Arquitetura FunFoneFarm
A análise realizada pela Human Security foi baseada na aquisição de um kit de coleta de dados de celulares, posteriormente submetido a engenharia reversa tanto em seu hardware quanto em seu software. O objetivo era compreender a infraestrutura utilizada para sustentar diferentes modalidades de fraude digital.
Os pesquisadores identificaram que o modelo operacional depende da integração entre quatro componentes principais. Individualmente, nenhum deles representa necessariamente uma inovação disruptiva. Entretanto, quando utilizados em conjunto, criam uma plataforma altamente escalável para execução de golpes digitais.
O primeiro componente corresponde ao hardware disponível comercialmente. Segundo o relatório, equipamentos podem ser adquiridos em mercados convencionais, inclusive versões montadas utilizando placas-mãe reaproveitadas de telefones celulares.
Essa disponibilidade reduz significativamente as dificuldades para obtenção da infraestrutura física necessária ao funcionamento de uma fazenda de dispositivos móveis.
Hardware Comercial Como Base da Infraestrutura
Historicamente, a obtenção de grandes quantidades de dispositivos poderia representar um obstáculo logístico relevante. Entretanto, o estudo aponta que atualmente essa infraestrutura pode ser montada utilizando componentes amplamente disponíveis no mercado.
Os pesquisadores observam que versões mais econômicas são produzidas a partir de placas reaproveitadas de smartphones, reduzindo ainda mais os custos iniciais de implantação.
Esse aspecto evidencia uma característica importante do novo ecossistema: a reutilização de componentes comerciais para finalidades completamente diferentes daquelas originalmente previstas pelos fabricantes.
Do ponto de vista da segurança cibernética, isso amplia a dificuldade de distinguir infraestruturas legítimas de ambientes preparados especificamente para operações fraudulentas.
Serviços de Telefonia em Nuvem: A Virtualização da Infraestrutura Criminosa
O segundo componente identificado pela Human Security representa uma mudança significativa na forma como operações baseadas em dispositivos móveis podem ser estruturadas. Em vez de depender exclusivamente de equipamentos físicos sob controle do operador, o relatório aponta a utilização de serviços de telefonia em nuvem, que reduzem a necessidade de manter uma infraestrutura própria.
Segundo os pesquisadores, essa camada permite que uma fazenda de celulares deixe de ser limitada pela quantidade de dispositivos fisicamente disponíveis. Na prática, parte da operação passa a depender de serviços acessados mediante assinatura, simplificando a expansão da infraestrutura e reduzindo a complexidade operacional.
Do ponto de vista estratégico, essa característica altera a dinâmica tradicional observada em operações fraudulentas. Antes, o crescimento da infraestrutura normalmente exigia aquisição de novos equipamentos, espaço físico, manutenção e administração de um número crescente de dispositivos. Com a telefonia em nuvem, parte dessas limitações deixa de existir.
Embora o relatório não detalhe aspectos técnicos internos desses serviços, destaca que eles eliminam a necessidade de possuir o hardware correspondente, reduzindo a operação da fazenda a uma assinatura mensal. Essa simplificação representa uma importante redução das barreiras anteriormente existentes.
Flexibilidade Operacional Como Fator de Escalabilidade
Outro aspecto destacado pelos pesquisadores é a capacidade desses serviços permitirem alterações sob demanda em características dos dispositivos utilizados. O relatório afirma que operadores conseguem modificar modelos de aparelhos e outros identificadores conforme necessário.
Essa flexibilidade operacional amplia a capacidade de adaptação da infraestrutura sem exigir alterações físicas na arquitetura utilizada. Em vez de substituir equipamentos ou reorganizar ambientes completos, determinadas características podem ser ajustadas conforme as necessidades da operação.
Para equipes responsáveis por prevenção a fraudes, essa característica representa um desafio adicional. Estratégias que dependem exclusivamente da identificação de dispositivos específicos tornam-se potencialmente menos eficazes quando a infraestrutura utilizada pode alterar determinados identificadores conforme descrito no estudo.
O relatório não afirma que essa capacidade elimina mecanismos de detecção existentes, mas evidencia que a flexibilidade operacional disponível atualmente reduz limitações que anteriormente dificultavam a expansão dessas operações.
Software de Orquestração: Centralizando o Controle da Operação
Outro elemento considerado fundamental pelos pesquisadores é a existência de plataformas especializadas em orquestrar grandes quantidades de dispositivos simultaneamente. Segundo o relatório, essas soluções permitem que um único operador administre uma frota inteira de aparelhos.
Esse ponto merece atenção porque demonstra uma evolução da automação aplicada à gestão operacional da infraestrutura. Em vez de exigir interação manual com cada dispositivo, ferramentas específicas concentram o gerenciamento em uma interface única.
A Human Security destaca que esses softwares são disponibilizados por empresas que oferecem documentação profissional e suporte ao cliente. Independentemente da finalidade para a qual venham a ser utilizados, essa disponibilidade reduz a dificuldade técnica normalmente associada à administração de ambientes complexos.
Na perspectiva apresentada pelo relatório, a combinação entre facilidade de uso, documentação estruturada e suporte técnico reduz significativamente o tempo necessário para colocar uma operação em funcionamento.
Redução da Complexidade Operacional
Em operações tradicionais, administrar centenas de dispositivos poderia exigir processos manuais, conhecimento técnico aprofundado e uma equipe capaz de manter toda a infraestrutura operacional. O modelo descrito pela Human Security modifica esse cenário ao centralizar diversas tarefas em plataformas de gerenciamento.
Os pesquisadores destacam que um único operador pode controlar uma frota completa de dispositivos. Embora o relatório não apresente detalhes quantitativos sobre o número máximo de aparelhos administrados, o conceito demonstra uma importante redução da complexidade operacional.
Essa centralização favorece a escalabilidade porque reduz a necessidade de intervenção individual sobre cada equipamento. Consequentemente, parte do esforço operacional deixa de crescer na mesma proporção da infraestrutura utilizada.
Do ponto de vista defensivo, compreender essa arquitetura é essencial para entender que o desafio não está apenas nos dispositivos, mas também na existência de mecanismos capazes de coordenar toda a operação de forma integrada.
A Inteligência Artificial Como Principal Redutora das Barreiras de Entrada
Embora hardware, telefonia em nuvem e softwares de orquestração sejam componentes importantes, o relatório da Human Security identifica a inteligência artificial como o verdadeiro elemento transformador desse novo ecossistema.
Segundo os pesquisadores, a IA atua em duas frentes distintas. A primeira consiste na geração de scripts de automação por meio de solicitações em linguagem natural. A segunda está relacionada ao gerenciamento das próprias interações entre golpistas e vítimas.
Essa combinação reduz significativamente duas limitações historicamente presentes nesse tipo de atividade: a necessidade de conhecimentos técnicos avançados e a exigência de operadores capazes de manter um grande número de conversas simultaneamente.
Na avaliação apresentada no relatório, a IA não apenas acelera tarefas já existentes, mas altera completamente o modelo operacional ao substituir competências especializadas por comandos em linguagem natural.
Automação Sem Exigir Conhecimento Profundo de Engenharia
Um dos trechos mais relevantes do estudo afirma que uma atividade anteriormente dependente de habilidades reais de engenharia — automatizar um navegador de forma confiável — passa a poder ser realizada por meio de uma simples solicitação em linguagem natural.
Essa observação evidencia uma mudança importante no perfil técnico exigido dos operadores. Em vez de desenvolver rotinas complexas manualmente, parte dessas atividades pode ser assistida por ferramentas baseadas em inteligência artificial.
Os pesquisadores utilizam esse exemplo para ilustrar como a IA reduz barreiras tradicionalmente associadas à automação. O conhecimento especializado deixa de ser requisito obrigatório para determinadas tarefas, ampliando o acesso a recursos que anteriormente demandavam maior experiência técnica.
Embora o relatório não detalhe quais modelos de IA são empregados nem os mecanismos específicos utilizados, a conclusão é clara: a inteligência artificial diminui significativamente o esforço necessário para executar determinadas atividades operacionais.
Conversas Automatizadas e Escalabilidade dos Golpes
Outro ponto enfatizado pela Human Security diz respeito ao impacto da IA sobre a condução de conversas utilizadas em diferentes modalidades de fraude. Segundo o relatório, tarefas anteriormente limitadas pela capacidade humana podem passar a ser executadas em escala muito maior.
Os pesquisadores afirmam que um golpe romântico, por exemplo, costumava depender do número de conversas que uma pessoa conseguia administrar simultaneamente. Essa limitação funcionava como um fator natural de restrição operacional.
Com a incorporação da inteligência artificial, o relatório descreve um cenário em que bots são capazes de sustentar centenas de conversas ao mesmo tempo. Dessa forma, uma limitação operacional anteriormente imposta pela disponibilidade de operadores humanos passa a ser significativamente reduzida.
Essa mudança altera a economia dessas operações porque amplia a capacidade de interação sem exigir crescimento proporcional da equipe envolvida, permitindo maior escala com menor dependência de recursos humanos.
Personas, Roteiros e Conteúdo Sob Demanda
O relatório também destaca que elementos fundamentais para a condução de golpes podem ser produzidos conforme a necessidade da operação. Segundo os pesquisadores, a persona utilizada, os roteiros de abordagem, o conteúdo e as próprias conversas podem ser gerados sob demanda.
Na avaliação da Human Security, essa característica representa uma ruptura importante em relação a modelos anteriores, que frequentemente dependiam de equipes dedicadas para produzir e conduzir essas interações ao longo do tempo.
Ao sintetizar essa transformação, o estudo afirma que aquilo que anteriormente exigia uma equipe passa a depender de uma assinatura de serviço e de um comando. A observação reforça a principal conclusão apresentada pelos pesquisadores: a integração entre diferentes tecnologias reduz simultaneamente custos, tempo de preparação e necessidade de conhecimento especializado.
Essa análise não indica apenas uma evolução tecnológica, mas evidencia uma mudança estrutural na forma como operações fraudulentas podem ser organizadas, escaladas e mantidas utilizando recursos amplamente disponíveis no mercado.
A Integração das Camadas Como Principal Vetor de Risco
Embora cada componente analisado pela Human Security possua características próprias, a principal conclusão do relatório é que o risco não está concentrado em uma tecnologia isolada. O fator que torna o modelo FunFoneFarm particularmente relevante para o cenário de segurança cibernética é a forma como hardware, telefonia em nuvem, software de orquestração e inteligência artificial se complementam.
Os pesquisadores destacam que a facilidade com que esses elementos se “encaixam” transforma um conjunto de tecnologias disponíveis comercialmente em uma infraestrutura operacional altamente acessível. Em vez de exigir desenvolvimento próprio para integrar diferentes soluções, o operador encontra componentes que funcionam de maneira compatível entre si, reduzindo significativamente o esforço necessário para iniciar uma operação.
Essa observação altera a forma como organizações devem interpretar esse tipo de ameaça. O desafio deixa de estar relacionado apenas ao surgimento de novas ferramentas e passa a envolver um ecossistema capaz de acelerar a criação de operações fraudulentas utilizando recursos amplamente disponíveis.
Na prática, o relatório evidencia que a soma dessas tecnologias produz um efeito maior do que a contribuição individual de cada uma delas. É justamente essa integração que reduz simultaneamente custos, tempo de preparação e necessidade de conhecimento técnico.
Uma Economia de Golpes Cada Vez Mais Acessível
Segundo a Human Security, cada camada descrita no estudo elimina uma barreira que anteriormente dificultava a entrada de novos operadores nesse mercado clandestino. O hardware pode ser adquirido por meio de canais comerciais convencionais, o software de orquestração é acompanhado de documentação e suporte, enquanto os serviços de telefonia em nuvem simplificam a infraestrutura necessária.
Quando essas características são combinadas com recursos de inteligência artificial capazes de auxiliar na automação e na condução de conversas, o resultado é um ambiente operacional significativamente mais simples do que aquele observado em modelos tradicionais.
O relatório resume essa transformação afirmando que menos dinheiro, menos habilidade técnica e menos tempo são necessários para executar golpes que anteriormente dependiam de operadores organizados e dotados de maiores recursos.
Essa conclusão reforça que a evolução observada não representa apenas um avanço tecnológico, mas uma alteração econômica na estrutura do cibercrime, reduzindo o custo de entrada para novos participantes.
Impactos Para Organizações e Equipes de Segurança
Embora o relatório esteja centrado na infraestrutura utilizada por operadores de fraudes, suas conclusões possuem implicações relevantes para organizações responsáveis pela proteção de identidades digitais, plataformas online e contas de usuários.
Entre as atividades sustentadas pela infraestrutura analisada estão a criação de contas falsas, a apropriação indevida de contas (Account Takeover – ATO), golpes românticos e fraudes de investimento. Todas essas modalidades dependem, em maior ou menor grau, da capacidade de executar operações em escala e manter interações contínuas com potenciais vítimas.
Ao reduzir o esforço necessário para construir essa infraestrutura, o modelo descrito pela Human Security pode ampliar o número de operadores capazes de conduzir campanhas fraudulentas. Isso significa que organizações podem enfrentar um ambiente de ameaças mais distribuído, com maior quantidade de agentes explorando recursos semelhantes.
Sob essa perspectiva, compreender a arquitetura dessas operações torna-se tão importante quanto analisar incidentes individuais, pois o relatório demonstra que o fenômeno está relacionado à evolução do ecossistema como um todo.
O Desafio da Escalabilidade das Fraudes
Outro aspecto que merece atenção é a escalabilidade proporcionada pela integração entre automação e inteligência artificial. Conforme descrito pelos pesquisadores, limitações anteriormente impostas pela necessidade de operadores humanos passam a ser significativamente reduzidas.
A possibilidade de automatizar tarefas técnicas e manter um número muito maior de interações simultâneas modifica a dinâmica operacional das fraudes. Ainda que o relatório não apresente projeções sobre o crescimento futuro dessas atividades, deixa evidente que a capacidade operacional pode ser ampliada sem aumento proporcional da equipe envolvida.
Para organizações, essa característica representa um desafio estratégico, pois indica que campanhas fraudulentas podem alcançar volumes maiores utilizando estruturas relativamente enxutas quando comparadas a modelos anteriores.
Essa mudança reforça a necessidade de que equipes de segurança acompanhem não apenas novas técnicas de ataque, mas também a evolução das plataformas e serviços que sustentam essas operações.
Análise Crítica do Modelo Apresentado Pela Human Security
Um aspecto importante do relatório é que ele não atribui a ameaça a uma única ferramenta, fornecedor ou tecnologia específica. A denominação FunFoneFarm é utilizada como uma forma de representar uma realidade operacional emergente, caracterizada pela facilidade de combinar diferentes recursos disponíveis no mercado.
Essa abordagem é relevante porque desloca o foco da discussão. Em vez de analisar apenas casos isolados de fraude, o estudo procura compreender como mudanças tecnológicas e econômicas estão tornando determinadas práticas mais acessíveis para um número crescente de operadores.
Ao adquirir um kit comercial de coleta de dados de celulares e realizar engenharia reversa de seus componentes, a equipe Satori buscou compreender a infraestrutura que suporta esse ecossistema, oferecendo uma visão mais ampla sobre os elementos que contribuem para sua expansão.
O resultado é uma análise voltada menos para incidentes específicos e mais para a evolução estrutural das capacidades disponíveis no mercado clandestino.
Por Que a IA é Considerada o Principal Diferencial
Embora hardware, telefonia em nuvem e softwares de gerenciamento sejam componentes essenciais da arquitetura analisada, o relatório enfatiza que a inteligência artificial representa o elemento que mais reduz barreiras tradicionais de entrada.
Os pesquisadores destacam que atividades anteriormente dependentes de habilidades de engenharia podem ser iniciadas por meio de comandos em linguagem natural. Da mesma forma, tarefas que exigiam interação humana contínua passam a ser parcialmente sustentadas por recursos automatizados.
Essa combinação altera simultaneamente requisitos técnicos e operacionais. Em vez de exigir equipes com competências altamente especializadas, parte dessas atividades pode ser conduzida com apoio de ferramentas capazes de gerar automações e conteúdo sob demanda.
A análise apresentada pela Human Security evidencia que essa redução das barreiras de entrada constitui o principal fator de transformação observado no ecossistema estudado.
Governança e Inteligência de Ameaças Diante da Evolução do Ecossistema
As conclusões do relatório também demonstram a importância da inteligência de ameaças para compreender mudanças estruturais no cenário de segurança cibernética. A evolução descrita pelos pesquisadores não decorre exclusivamente da criação de novas técnicas de fraude, mas da reorganização de tecnologias já existentes em um modelo operacional mais eficiente.
Esse tipo de análise amplia a capacidade de compreender tendências antes que elas se consolidem em larga escala. Ao investigar tanto hardware quanto software por meio de engenharia reversa, a equipe responsável pelo estudo buscou identificar não apenas os componentes utilizados, mas também a lógica que conecta cada elemento da infraestrutura.
Para organizações que acompanham a evolução das ameaças digitais, compreender essa integração torna-se um fator estratégico. O conhecimento sobre a arquitetura das operações pode contribuir para avaliações de risco mais abrangentes e para uma compreensão mais precisa do ambiente de ameaças em constante transformação.
O relatório reforça, por fim, que o principal desafio não está apenas na existência de ferramentas cada vez mais acessíveis, mas na rapidez com que essas tecnologias podem ser combinadas para formar operações escaláveis e de baixo custo, alterando continuamente a dinâmica do cibercrime contemporâneo.
Perspectivas para a Evolução das Fraudes Telefônicas Baseadas em IA
As conclusões apresentadas pela Human Security indicam que o crescimento desse modelo operacional não depende do surgimento de uma tecnologia completamente nova, mas da convergência entre recursos que já estão disponíveis comercialmente. Essa característica torna o fenômeno particularmente relevante para profissionais de segurança da informação, uma vez que demonstra como diferentes componentes podem ser integrados para reduzir custos operacionais e ampliar a capacidade de execução de fraudes.
O relatório evidencia que o modelo FunFoneFarm representa uma mudança na economia do cibercrime. Ao substituir processos complexos por serviços acessíveis, documentação estruturada e recursos de inteligência artificial, atividades anteriormente limitadas por fatores técnicos passam a exigir menos investimento financeiro, menos tempo de preparação e menor nível de especialização.
Essa transformação não altera apenas a infraestrutura utilizada pelos operadores, mas também a velocidade com que novas operações podem ser estruturadas. Quanto menores forem as barreiras de entrada, maior tende a ser a facilidade para reproduzir arquiteturas semelhantes utilizando componentes disponíveis no mercado.
Embora o estudo não faça projeções quantitativas sobre a evolução futura desse ecossistema, ele demonstra que a combinação entre automação e inteligência artificial já modifica significativamente a dinâmica operacional das fraudes analisadas.
O Impacto Econômico Reforça a Relevância da Ameaça
Além da análise técnica da infraestrutura, o relatório contextualiza a dimensão econômica desse cenário utilizando dados de diferentes fontes. Segundo o FBI, os golpes românticos provocaram prejuízos próximos de US$ 930 milhões às vítimas no último ano, evidenciando que esse tipo de fraude continua produzindo impactos financeiros expressivos.
O estudo também cita informações do governo do Reino Unido indicando que fraudes facilitadas pela internet geram perdas anuais estimadas em £14 bilhões para a economia britânica. Os dados mencionam ainda que um em cada 14 adultos e uma em cada quatro empresas foram vítimas desse tipo de crime.
Esses números ajudam a compreender por que pesquisadores dedicam crescente atenção à infraestrutura utilizada para sustentar essas operações. O impacto financeiro observado não decorre apenas da existência dos golpes em si, mas da capacidade de escalá-los utilizando tecnologias cada vez mais acessíveis.
Nesse contexto, compreender a arquitetura operacional descrita pela Human Security torna-se relevante para acompanhar a evolução do cenário de ameaças digitais e suas possíveis implicações para organizações e usuários.
Considerações Finais
O relatório FunFoneFarm e a Economia de Golpes Prontos para Uso demonstra que o maior desafio identificado pela Human Security não está em uma ferramenta específica, mas na integração de tecnologias que reduzem drasticamente as barreiras de entrada para operações fraudulentas.
Ao combinar hardware comercial, serviços de telefonia em nuvem, plataformas de orquestração e recursos de inteligência artificial, esse modelo permite construir uma infraestrutura capaz de sustentar atividades como criação de contas falsas, apropriação indevida de contas (ATO), golpes românticos e fraudes de investimento com menor complexidade operacional do que aquela observada em modelos tradicionais.
A análise apresentada pelos pesquisadores evidencia que a inteligência artificial ocupa um papel central nessa transformação. Ao permitir a geração de automações por comandos em linguagem natural e apoiar o gerenciamento de conversas em larga escala, a tecnologia reduz requisitos técnicos que anteriormente limitavam a atuação de operadores menos experientes.
Da mesma forma, a disponibilidade de componentes comerciais, serviços em nuvem e softwares especializados cria um ambiente em que a infraestrutura necessária para essas operações pode ser montada com muito menos esforço do que no passado, modificando a dinâmica econômica do cibercrime.
Outro aspecto importante destacado pelo estudo é que a ameaça deve ser compreendida de maneira sistêmica. O modelo FunFoneFarm não representa uma organização criminosa específica, mas uma descrição de um ecossistema tecnológico em que diferentes componentes podem ser combinados para formar operações escaláveis e de baixo custo.
Sob essa perspectiva, a principal contribuição da pesquisa da Human Security é oferecer uma visão estruturada sobre como a convergência entre automação, serviços em nuvem e inteligência artificial está alterando a infraestrutura que sustenta determinadas modalidades de fraude digital.
Mais do que identificar ferramentas isoladas, o relatório demonstra que compreender a integração entre essas camadas é fundamental para acompanhar a evolução do cenário de ameaças e entender como a redução de barreiras técnicas e financeiras pode influenciar a expansão desse tipo de atividade no ecossistema do cibercrime.