Infraestrutura Crítica de TI: Guia Estratégico 2026
Em 2026, a infraestrutura crítica de TI deixou de ser um item de checklist operacional para se tornar a variável que decide se uma empresa cresce, estagna ou perde o controle da própria operação. O motivo é simples: a mesma digitalização que trouxe eficiência também eliminou a folga que antes existia entre “sistema fora do ar” e “negócio parado”. Bancos, hospitais, operadoras de energia, plataformas de e-commerce e até empresas de manufatura hoje dependem de uma cadeia contínua de energia, refrigeração, rede e computação que, se rompida por poucos minutos, gera prejuízo financeiro, reputacional e, em setores regulados, jurídico.
O cenário se tornou mais tenso por três forças convergentes. Primeiro, a explosão de cargas de Inteligência Artificial, que multiplicou a densidade energética por rack e reduziu a margem de erro em resfriamento e fornecimento elétrico. Segundo, a ampliação da superfície de ataque cibernético: relatórios de threat intelligence de 2026 já registram grupos de ransomware mirando deliberadamente sistemas governamentais e de infraestrutura essencial no Brasil, não mais como efeito colateral, mas como alvo primário. Terceiro, o custo da falha subiu: o relatório Annual Outage Analysis 2026, do Uptime Institute, aponta que mais da metade dos grandes incidentes já ultrapassa US$ 100 mil em prejuízo, e um em cada cinco casos passa de US$ 1 milhão.
Este artigo detalha o que caracteriza infraestrutura crítica hoje, os riscos reais de tratá-la como suporte em vez de estratégia, os fundamentos técnicos de uma arquitetura resiliente, como estruturar sua implementação, quais práticas avançadas separam operações maduras das amadoras, e como medir se o investimento está, de fato, protegendo o negócio.
O problema estratégico: infraestrutura crítica não é mais um centro de custo
Historicamente, infraestrutura de TI era tratada como despesa a ser minimizada: servidores, links de internet e ar-condicionado de sala técnica eram vistos como commodities. Essa lógica não sobrevive mais ao ambiente de 2026. Segundo análises recentes sobre tendências de TI, empresas que ainda tratam servidores, redes e nuvem como suporte técnico perdem agilidade e poder de decisão frente a concorrentes que modernizaram a base tecnológica e a transformaram em vantagem competitiva.
A definição de infraestrutura crítica também se ampliou. Não se trata apenas de setores clássicos como energia, saneamento e telecomunicações — hoje o termo se aplica a qualquer sistema cuja indisponibilidade compromete diretamente a receita, a segurança ou a conformidade regulatória de uma organização. Uma fintech, uma rede hospitalar privada ou uma plataforma logística B2B se enquadram nessa definição tanto quanto uma concessionária de energia, porque a paralisação de seus sistemas centrais interrompe uma cadeia da qual terceiros dependem.
O paradoxo é que os setores historicamente classificados como infraestrutura crítica — saneamento, energia, gás — costumam ser os que menos avançaram em maturidade digital. Análises setoriais de 2026 mostram companhias desse grupo ainda operando sistemas legados robustos, alguns remanescentes de quando eram estatais, com cultura de segurança da informação pouco desenvolvida em comparação a setores nos quais a tecnologia é o core business. Isso cria um descompasso perigoso: quanto mais crítico o serviço, maior deveria ser o investimento em resiliência — mas nem sempre é isso que acontece na prática.
Ao mesmo tempo, o Gartner projeta para 2026 uma pauta de infraestrutura dominada por inteligência artificial física, computação confidencial, geopatriação de dados e supercomputação sob demanda — todos temas que aumentam, e não reduzem, a exigência sobre baixa latência, segurança avançada e governança de dados. Em outras palavras: a régua está subindo exatamente no momento em que muitas organizações ainda não cruzaram a régua anterior.
As consequências reais da inação
Adiar a modernização da infraestrutura crítica tem um custo mensurável, e os dados de 2026 tornam esse custo difícil de ignorar. O relatório do Uptime Institute mostra uma tendência dúbia: a frequência de grandes interrupções vem caindo pelo quinto ano consecutivo, mas o custo de cada incidente está subindo — puxado por inflação, custo de mão de obra especializada, penalidades contratuais de SLA e tempos de recuperação mais longos em ambientes cada vez mais interdependentes. Ou seja: falhas ficaram mais raras, porém muito mais caras quando acontecem.
A causa física continua sendo o maior vilão. Levantamentos do setor de data centers no Brasil indicam que mais de 40% das grandes interrupções em ambientes corporativos ainda estão ligadas a falhas de energia, climatização ou erro humano durante intervenções físicas — não a ataques sofisticados ou bugs de software. Isso reforça um ponto frequentemente esquecido: segurança de infraestrutura crítica não é só firewall e antivírus. É energia redundante, controle térmico preciso, controle de acesso físico e disciplina operacional.
No front cibernético, o quadro brasileiro de 2026 é particularmente preocupante. Relatórios de threat intelligence do primeiro semestre registram ataques direcionados a sistemas federais essenciais, incluindo comprometimento do sistema responsável pelo pagamento de servidores públicos e, posteriormente, do próprio domínio raiz do governo federal — um padrão que os analistas classificam como mira deliberada em infraestrutura crítica do Estado, não como ransomware oportunista. O mesmo levantamento aponta a entrada de novos grupos de ataque operando no país, tipicamente em baixo volume enquanto mapeiam o ambiente-alvo antes de escalar.
Para uma empresa individual, a inação se traduz em três riscos concretos: exposição financeira direta (multas de SLA, perda de receita por hora parada, custo de resposta a incidente), erosão de confiança de clientes e parceiros que dependem da disponibilidade do serviço, e risco regulatório crescente em setores sob compliance rígido, onde uma falha de continuidade pode gerar sanções além do prejuízo operacional. Adiar o investimento não elimina o risco — apenas transfere a conta para um momento em que ela costuma vir maior.
Fundamentos técnicos de uma infraestrutura crítica resiliente
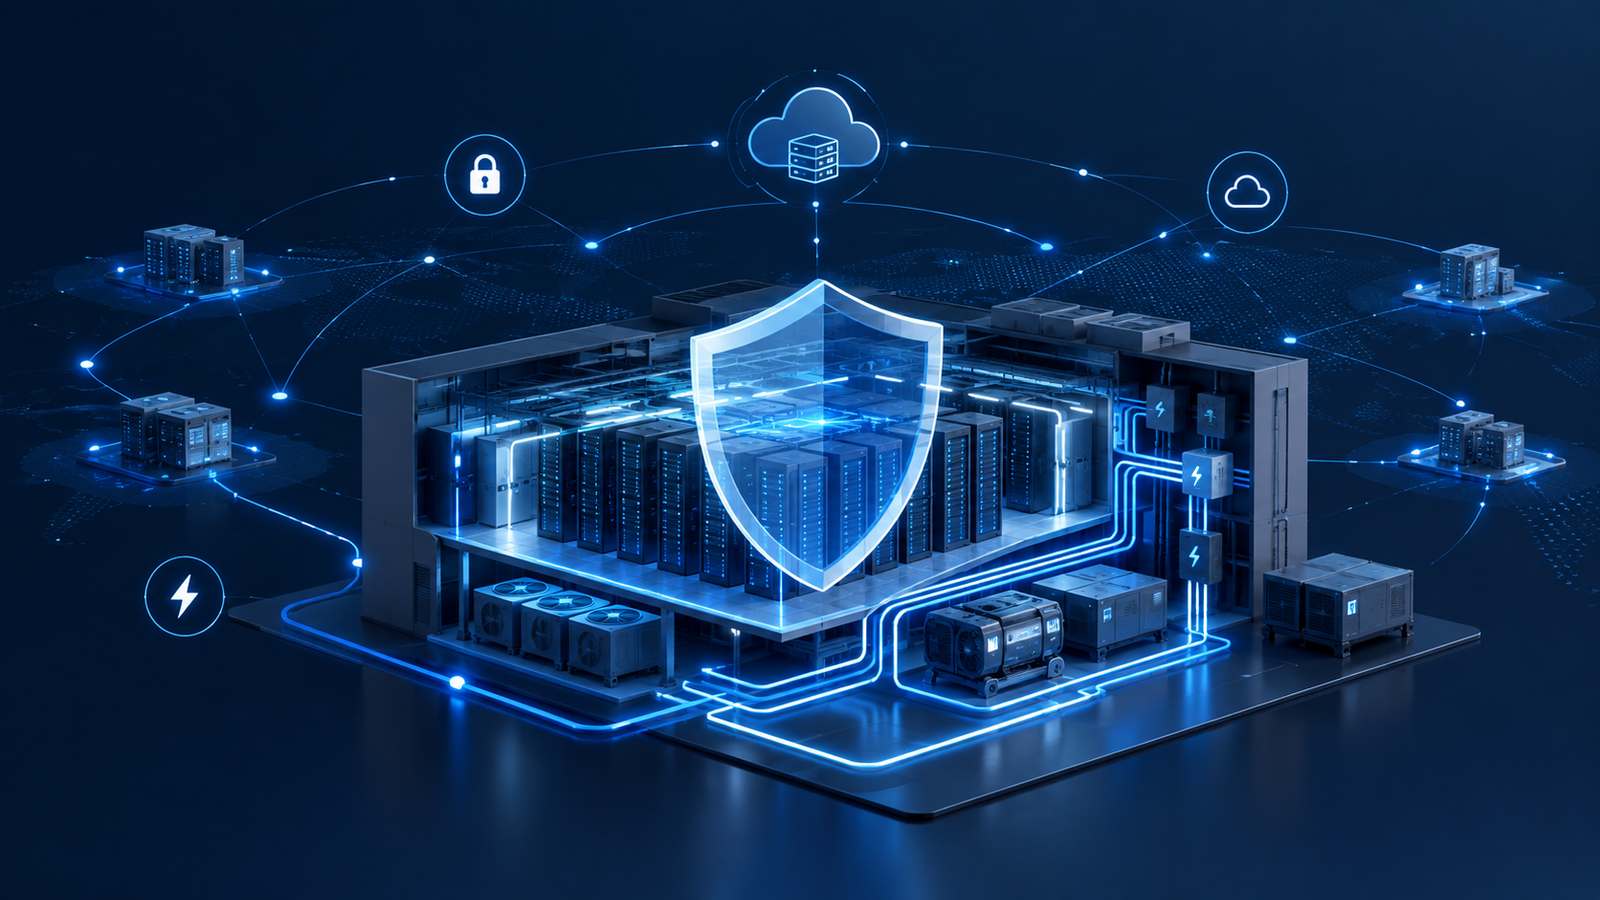
Resiliência de infraestrutura crítica se constrói em camadas, e nenhuma camada sozinha resolve o problema. A camada física continua sendo a base: redundância de energia (geradores, UPS, alimentação de concessionárias distintas), climatização redundante com monitoramento contínuo de temperatura e umidade, e controle de acesso físico rigoroso. Ambientes certificados sob padrões de Tier (como os benchmarks estabelecidos pelo próprio Uptime Institute) formalizam esse nível de redundância e são hoje um diferencial competitivo, não um luxo.
Sobre essa base física, a camada de arquitetura de rede e computação precisa incorporar redundância N+1 ou 2N conforme a criticidade do serviço, balanceamento de carga entre zonas de disponibilidade e, cada vez mais, estratégias de nuvem híbrida ou multicloud. É relevante notar, porém, um dado contraintuitivo do próprio setor: pesquisas de resiliência de 2026 mostram que a confiança das empresas na nuvem pública para cargas de missão crítica vem caindo, não subindo — um número crescente de organizações considera que a nuvem pública isolada não oferece resiliência suficiente para workloads verdadeiramente críticos, o que reforça a lógica híbrida em vez da migração cega para um único provedor.
A terceira camada é a de segurança, e aqui a tendência dominante para 2026 é a convergência entre TI e TO (Tecnologia Operacional) sob um modelo de Zero Trust — verificação contínua de identidade e contexto, em vez de confiança implícita baseada em perímetro de rede. Essa convergência é particularmente urgente em setores como energia e saneamento, onde sistemas de automação industrial historicamente isolados agora se conectam a redes corporativas e, por consequência, herdam exposição a ameaças que antes não alcançavam esse ambiente.
Por fim, a camada de observabilidade e automação vem se tornando indissociável das anteriores. AIOps — operações de TI assistidas por inteligência artificial — já é citada como tendência estrutural para 2026, permitindo detecção preditiva de falhas antes que se tornem incidentes, análise de causa raiz automatizada e correlação de eventos entre camadas física, de rede e de aplicação que um time humano dificilmente processaria na mesma velocidade.
Implementação estratégica: como estruturar o projeto
Modernizar infraestrutura crítica não é um projeto de TI isolado — é uma iniciativa que precisa de patrocínio executivo, porque envolve decisões de investimento de capital, tolerância a risco e continuidade de negócio que ultrapassam a alçada de uma equipe de infraestrutura sozinha. O primeiro passo metodológico é o mapeamento de criticidade: nem todo sistema precisa do mesmo nível de redundância, e tratar tudo como “tier máximo” torna o projeto financeiramente inviável. A classificação correta — por impacto de indisponibilidade em receita, compliance e reputação — é o que permite alocar investimento onde ele realmente protege o negócio.
O segundo passo é o desenho de um plano de disaster recovery real, não apenas documentado. Isso inclui backup automatizado e criptografado, replicação geográfica de dados e sistemas, e — ponto frequentemente negligenciado — testes periódicos de restauração. Um plano de recuperação nunca testado é, na prática, uma suposição não validada. A resiliência digital depende tanto da tecnologia quanto da preparação das equipes: processos bem documentados e pessoal treinado para executá-los sob pressão são tão determinantes quanto a arquitetura técnica.
O terceiro ponto crítico de implementação é a gestão de dependências externas. Um dos achados mais relevantes das análises de 2026 é que falhas relacionadas a infraestrutura externa — provedores de rede, terceiros de nuvem, cadeias de suprimento de energia — estão ganhando peso proporcional nas interrupções reportadas publicamente. Isso significa que a resiliência de uma empresa não pode ser avaliada isoladamente: é necessário mapear e testar também a resiliência dos fornecedores críticos de quem ela depende.
Por fim, a implementação precisa considerar o timing de mercado. Especialistas em infraestrutura de TI para 2026 observam que profissionais e organizações que começarem agora a investir em segurança de IA, otimização de custo e arquitetura escalável estarão mais bem posicionados para liderar a próxima onda de projetos estratégicos; quem esperar a consolidação total do mercado corre o risco de perder o timing competitivo e ter que correr atrás de concorrentes já maduros.
Melhores práticas avançadas: governança, compliance e segurança integrada
Operações maduras de infraestrutura crítica compartilham um traço comum: tratam governança e compliance como parte do desenho técnico, não como camada adicionada depois. Isso significa incorporar requisitos regulatórios — LGPD para dados pessoais, normas setoriais específicas de energia, saúde ou finanças — diretamente na arquitetura, com trilhas de auditoria nativas, controle de acesso baseado em papéis e políticas de retenção de dados definidas desde o design.
Um segundo diferencial de maturidade é a integração real entre segurança física e cibernética, hoje tratada por muitos operadores como um único programa de risco, e não como duas disciplinas separadas gerenciadas por equipes que não conversam entre si. Setores de infraestrutura crítica tradicional — energia, saneamento, gás — estão sob pressão crescente para modernizar exatamente essa integração, à medida que sistemas de automação industrial (TO) deixam de ser ilhas isoladas e passam a se conectar com a rede corporativa (TI), herdando riscos que antes não existiam para esses ambientes.
Terceiro, a adoção de práticas de governança contínua de IA vem se consolidando como requisito, não como diferencial opcional. À medida que pipelines de DevOps incorporam sugestões automáticas de correção, análise preditiva de falhas e geração automatizada de testes, torna-se necessário um framework de avaliação contínua sobre o comportamento desses sistemas — para garantir que automação e IA aplicadas à própria infraestrutura não se tornem, elas mesmas, uma nova superfície de risco.
Por fim, a sustentabilidade energética entrou definitivamente na pauta de infraestrutura crítica em 2026, deixando de ser apenas discurso institucional. Iniciativas de Green IT — eficiência energética de racks, otimização de PUE (Power Usage Effectiveness), uso de fontes renováveis — estão sendo tratadas como parte da estratégia de resiliência, não apenas de responsabilidade ambiental, na medida em que a pressão sobre a capacidade e o custo de energia se torna, ela mesma, um fator de risco operacional para cargas de IA de alta densidade.
Medindo sucesso: métricas que realmente importam
Investimento em infraestrutura crítica só se sustenta ao longo do tempo se for possível demonstrar, com números, que ele está reduzindo risco e protegendo receita. As métricas técnicas clássicas continuam centrais: MTTR (tempo médio de recuperação), MTBF (tempo médio entre falhas), disponibilidade medida em percentual de uptime, e os indicadores de recuperação de desastre — RTO (tempo objetivo de recuperação) e RPO (ponto objetivo de recuperação, ou seja, quanto dado a organização pode se dar ao luxo de perder).
Mas a maturidade recente do setor exige conectar essas métricas técnicas a indicadores de negócio. Uptime não significa nada isolado do custo por hora de indisponibilidade calculado para cada sistema crítico; MTTR só é significativo quando comparado ao SLA contratual e à penalidade financeira associada ao seu descumprimento. Os dados de 2026 do Uptime Institute reforçam esse ponto ao mostrar que o custo médio por incidente está subindo mais rápido que a frequência de incidentes está caindo — um lembrete de que uma métrica técnica isolada, sem tradução financeira, esconde a real evolução do risco.
Do lado da segurança, os indicadores relevantes incluem tempo médio de detecção de ameaça, número de tentativas de intrusão bloqueadas versus bem-sucedidas, e cobertura de testes de restauração de backup — este último frequentemente ausente dos relatórios executivos, apesar de ser o indicador mais direto da real capacidade de recuperação da organização em um cenário de ataque ou falha catastrófica.
Conclusão: infraestrutura crítica como decisão estratégica, não técnica
O cenário de 2026 deixa claro que infraestrutura crítica não é mais um assunto restrito à equipe de TI. É uma decisão estratégica que determina se uma empresa consegue sustentar crescimento, absorver choques externos e manter a confiança de clientes e reguladores. Os números confirmam a urgência: incidentes mais raros, porém mais caros; ataques cibernéticos cada vez mais direcionados a sistemas essenciais; e uma pauta tecnológica — IA, computação confidencial, supercomputação sob demanda — que aumenta a exigência sobre a base de infraestrutura em vez de simplificá-la.
As organizações que tratarem esse tema com a seriedade que ele exige terão como resultado prático mais do que resiliência técnica: terão previsibilidade operacional, capacidade de resposta a crises e liberdade real para inovar sobre uma base estável — enquanto concorrentes que adiarem essa decisão seguirão vulneráveis a interrupções cujo custo, segundo os próprios dados do setor, só tende a crescer.
O caminho prático começa pequeno e concreto: mapear a criticidade real de cada sistema, testar — de verdade — o plano de recuperação de desastres existente, e avaliar se a arquitetura atual de energia, rede e segurança foi desenhada para o volume e a densidade de carga que a empresa terá nos próximos dois a três anos, não apenas para o cenário de hoje.